Empresas debatem até que ponto podem delegar à inteligência artificial a defesa contra ataques digitais
A discussão sobre automação na cibersegurança reuniu cinco executivos de áreas de segurança de empresas como Grupo Oesía, Cellnex, Grupo DIA, Sigma Alimentos e Ferrovial Energía, em debate promovido pelo ElConfidencial. Os participantes concordaram que decisões de defesa digital automatizadas por inteligência artificial devem ser restritas a ações de baixo risco, rastreáveis e sob supervisão de um comitê formado por negócio, segurança e tecnologia
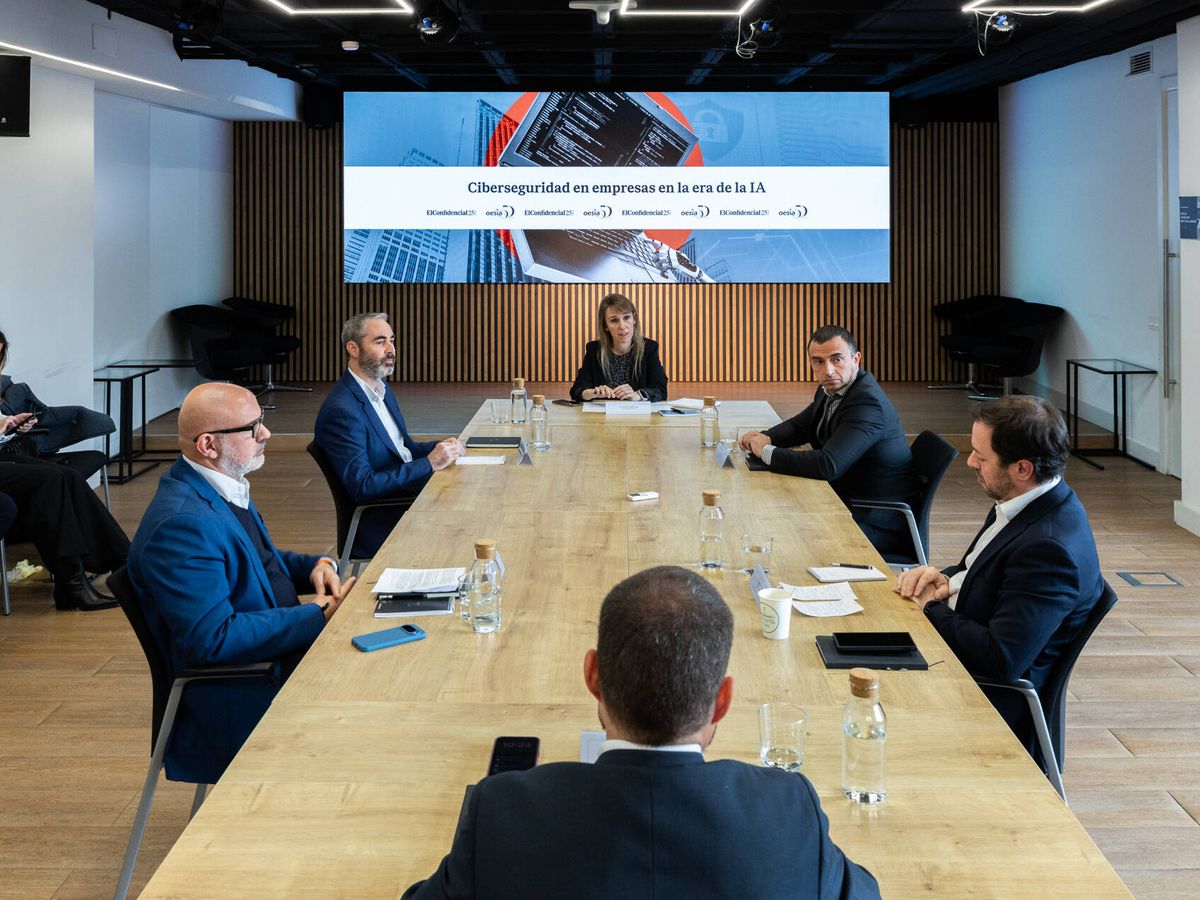
A velocidade com que um ataque de ransomware pode se espalhar pela rede de uma empresa deixou de dar margem para decisões lentas. Antes, cabia a um analista de cibersegurança, muitas vezes exausto após horas de plantão, decidir em segundos se um equipamento infectado deveria ser isolado. Hoje, essa resposta já é dada, em muitos casos, por sistemas de inteligência artificial. A questão que se coloca às companhias é até que ponto estão dispostas a automatizar a defesa digital e, com isso, reduzir a supervisão humana em nome da agilidade.
Essa discussão esteve no centro de um debate promovido pelo ElConfidencial em parceria com o Grupo Oesía, intitulado "Cibersegurança em empresas na era da IA". Participaram Mario Guerra, deputy CISO do próprio Grupo Oesía; Jesús Daniel Reina Escobar, group head of Security GRC da Cellnex; Santiago Bayo Correal, CISO do Grupo DIA; Alberto López, CISO na Europa da Sigma Alimentos; e Enrique Miranda, CISO da Ferrovial Energía. Os participantes apontaram que, no setor privado, a proteção digital deixou de ser um assunto restrito ao departamento de TI e passou a ocupar a pauta dos comitês de direção e dos conselhos de administração.
Um adversário mais eficiente
Para Guerra, a inteligência artificial democratizou a capacidade dos atacantes de alcançar alvos que antes estavam fora do seu alcance. Bayo ajudou a entender como isso funciona na prática: o cibercrime se organiza como uma empresa, com integrantes que obtêm o acesso, outros que conduzem a extorsão e outros que executam os ataques, todos com participação nos ganhos. A novidade é que tarefas que exigiam roteiros manuais passaram a contar com ferramentas de apoio muito mais eficientes.
Diante desse cenário, Miranda lembrou que a cibersegurança trabalha com riscos que já existem, o que significa estar sempre um passo atrás. Reconhecer essa limitação faz parte da estratégia. Para Reina, o desafio central está em convencer o negócio de que uma parada controlada é preferível a uma interrupção descontrolada, já que a capacidade de responder na velocidade das máquinas se tornou o novo perímetro de defesa.
Antecipação e treinamento
Os especialistas defenderam que a antecipação passa por alimentar sistemas de inteligência de ameaças com a telemetria própria da empresa, de modo a identificar quem pode atacar, com quais ferramentas e por quais caminhos. Reina também alertou para a necessidade de integrar a segurança física à lógica, já que um incidente pode começar em um posto remoto com acesso sem vigilância.
Nada disso, no entanto, funciona sem preparo. Reina resumiu a questão ao afirmar que a resiliência não se declara, se treina. Por isso, a capacidade de reação precisa ser testada periodicamente, com simulações que envolvam todas as áreas da organização.
Regulação e cadeia de fornecedores
A NIS2 e o RGPD, segundo López, contribuíram para elevar a conscientização, mas o avanço é desigual em um tecido empresarial formado em grande parte por pequenas e médias companhias, muitas sem um CISO. Miranda foi mais crítico e afirmou que a norma serve para conquistar orçamento, embora nem sempre as empresas saibam exatamente qual risco estão tentando cobrir.
Boa parte dos incidentes, de acordo com Reina, chega justamente pelos terceiros, ou seja, pela cadeia de suprimentos. Na Ferrovial Energía, a resposta foi concentrar esforços nos vinte fornecedores mais relevantes para o negócio, incluindo pequenas empresas de ambientes industriais pouco tecnológicos, e monitorá-los continuamente com ciberinteligência. Guerra acrescentou que a segurança precisa acompanhar o desenvolvimento dos produtos desde o início, pois incluí-la ao final pode obrigar a refazer tudo.
Até onde delegar à máquina
Definir o limite da supervisão humana foi um dos pontos mais debatidos. A resposta mais recorrente foi que depende do caso, mas há consenso de que a autonomia deve ser concedida apenas a ações de baixo risco, repetitivas e rastreáveis. López resumiu o papel da IA como o de um copiloto. Guerra fez uma ressalva importante: boa parte do que hoje se vende como inteligência é, na verdade, automação tradicional. Se uma máquina tiver liberdade para decidir de forma diferente do comitê executivo, quem responderá é o CISO, que não tem como revisar manualmente cada caso de uso do seu sistema de monitoramento. Uma ferramenta sem controle adequado pode, por exemplo, derrubar um site várias vezes por semana.
Bayo e Miranda concordaram que a incorporação de IA deve ser decidida por um comitê formado por áreas de negócio, segurança e tecnologia, com exigência de rastreabilidade. Bayo acrescentou que uma IA defensiva também se torna um sistema a ser protegido, já que um atacante pode tentar enganá-la para bloquear um equipamento legítimo. Miranda lembrou ainda que, antes de qualquer recurso sofisticado, a solução precisa resolver o problema para o qual foi contratada.
Talento em transformação
No fim do debate, o tema foi o impacto da IA sobre os profissionais. Guerra alertou que é preciso permitir que os mais jovens errem e façam o trabalho pesado, pois uma equipe sem base de iniciantes não formará especialistas no futuro. Reina e Miranda enxergaram na tecnologia uma oportunidade para retirar do analista tarefas de baixo valor, como consultar a reputação de um endereço IP, e concentrar o conhecimento nos níveis mais avançados.
López advertiu, porém, que não é possível proteger aquilo que não se compreende, e que profissionais formados apenas para operar comandos, sem experiência com incidentes reais, podem representar uma fragilidade. Bayo lembrou que as plataformas de orquestração automatizada existem há quinze anos e que o objetivo não é reduzir pessoas, mas elevar a qualidade do trabalho delas, ensinando quando usar a ferramenta e quando recorrer ao julgamento humano.
A conclusão que atravessou o debate é que conhecimento, decisão e responsabilidade permanecem dentro da empresa. Fornecedores podem oferecer execução, velocidade e capacidade técnica, mas não podem assumir a responsabilidade pelas decisões. Por mais inteligência artificial que seja incorporada à operação, alguém precisa seguir no comando.