Falhas no PHP provocam desligamento preventivo de servidores governamentais e hospitais na Europa
Falhas críticas no PHP levaram ao desligamento preventivo de servidores governamentais, hospitais e escolas na Europa. As vulnerabilidades, detectadas pelo modelo GPT 5.6 Sol, permitiam a execução remota de códigos e acesso a dados confidenciais. Registros da Amazon Web Services indicam tentativas de exploração antes do anúncio público
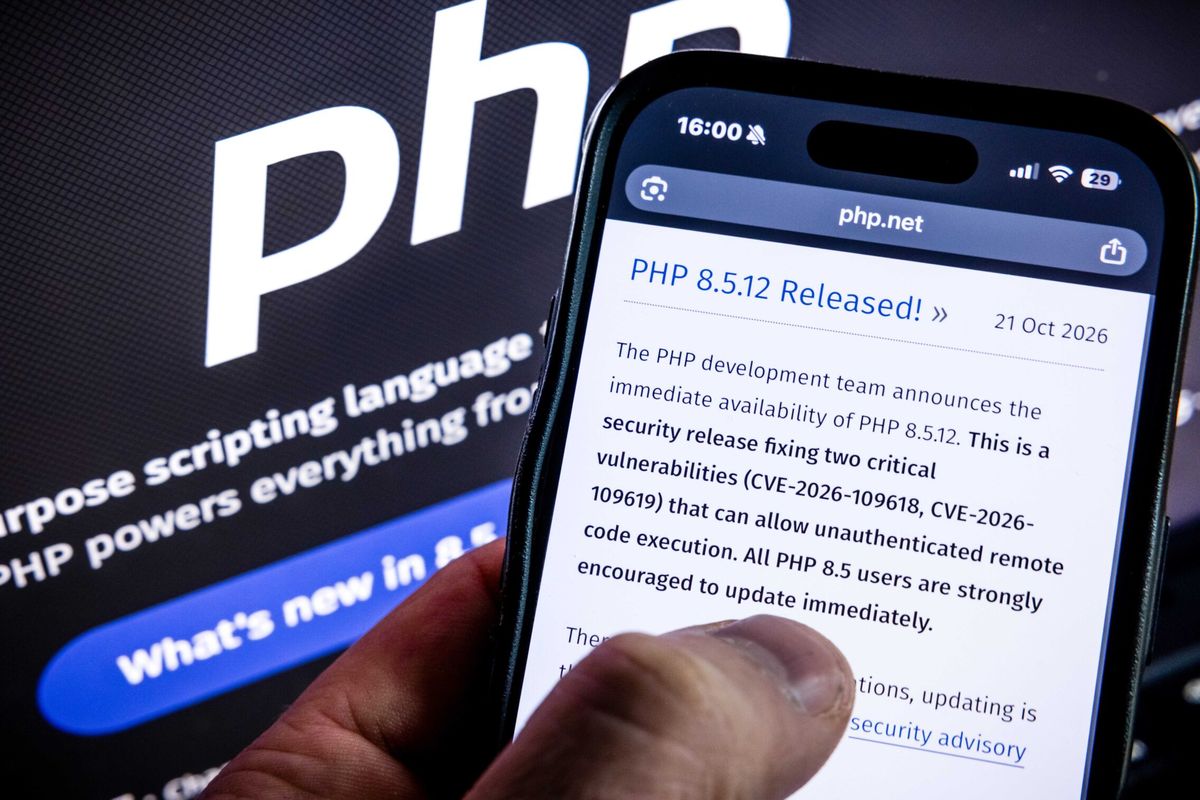
Duas falhas críticas de segurança identificadas na linguagem de programação PHP provocaram o desligamento preventivo de servidores governamentais, hospitais e instituições de ensino em diversos países da Europa. A vulnerabilidade, que afeta a tecnologia responsável por sustentar aproximadamente 70% dos sites globais, permitia a execução remota de códigos sem autenticação e o acesso direto a dados confidenciais armazenados na memória dos servidores.
Detecção via Inteligência Artificial
A descoberta das brechas ocorreu por meio do GPT 5.6 Sol, modelo da OpenAI utilizado dentro da iniciativa "Patch the Planet". A ferramenta de inteligência artificial detectou que os erros estavam concentrados no gerenciamento de memória da linguagem, evidenciando a capacidade de máquinas em localizar falhas graves de arquitetura em sistemas amplamente utilizados.
Impacto na infraestrutura europeia
A gravidade do risco levou a uma série de interrupções imediatas para evitar invasões. Entre as instituições que desligaram seus sistemas digitais estão:
- Países Baixos: O sistema de identificação digital DigiD, o site do Parlamento e os serviços do Porto de Rotterdam.
- Bélgica: Ministérios federais, incluindo o de Relações Exteriores, o governo regional da Flandres, a plataforma educacional Smartschool e o centro nacional de cibersegurança.
- Alemanha: Universidades e o hospital Charité, em Berlim.
Exploração precoce e a nova dinâmica de ataques
Embora a versão oficial indicasse que a correção foi disponibilizada antes de qualquer ataque, registros da Amazon Web Services revelaram que tentativas de exploração da falha já ocorriam no dia 17 de outubro, quatro dias antes do anúncio público. O invasor utilizou redes de proxy e VPNs para tentar infiltrar-se nos sistemas.
Este cenário demonstra que a cibersegurança entrou em uma nova fase, onde a IA reduziu drasticamente o tempo entre a descoberta de uma vulnerabilidade e a criação de um exploit. Processos que antes demandavam dias de engenharia reversa agora podem ser executados em minutos, tornando obsoletos os protocolos tradicionais de divulgação responsável.
Medidas de correção
Para mitigar os riscos, agências internacionais e o Incibe recomendam a atualização imediata do PHP para a versão com o patch de correção ou, alternativamente, o isolamento total dos equipamentos da rede pública. O episódio reforça que, embora a IA seja eficaz para fechar brechas, criminosos digitais estão assimilando a tecnologia com maior agilidade do que as estruturas de defesa.